
Los mensajes electrónicos también llegaron a centros educativos de Irlanda del Norte; autoridades europeas investigan si estos episodios forman parte de una estrategia para generar temor y alterar el funcionamiento de instituciones y servicios.
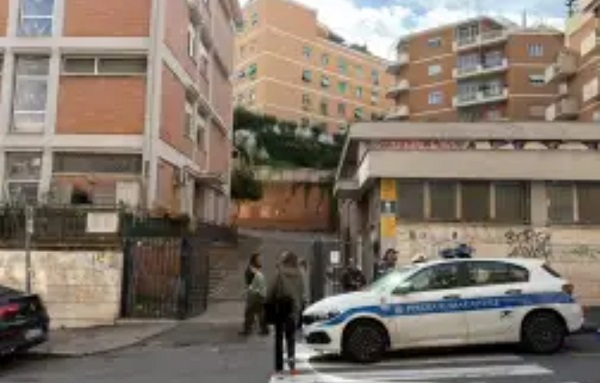
Al menos 300 escuelas de Italia fueron desalojadas este miércoles luego de recibir correos electrónicos con amenazas de bomba, en un episodio que incrementó la preocupación por una serie de alertas e incidentes informáticos registrados durante las últimas semanas en distintos países europeos.
Las amenazas provocaron la activación de protocolos de seguridad en centros educativos, mientras las autoridades revisaban la credibilidad de los mensajes y las condiciones para permitir el regreso de estudiantes y personal docente.
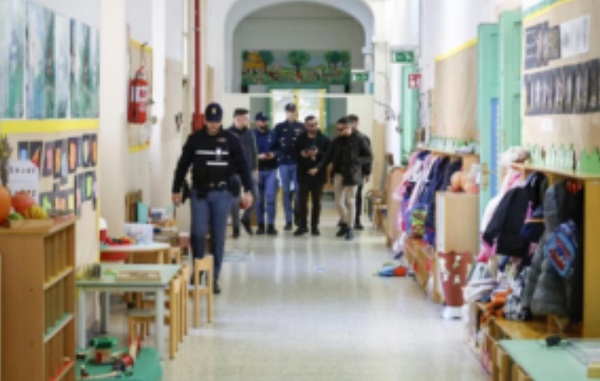
El ministro italiano de Educación, Giuseppe Valditara, declaró al canal de televisión La7 que, de acuerdo con las primeras valoraciones, las amenazas probablemente eran falsas. No obstante, advirtió que se esperaba que aumentara el número de escuelas afectadas por los mensajes.
En Roma, una institución educativa comunicó a madres y padres de familia, mediante una aplicación de mensajería, que sus estudiantes habían sido trasladados a un sitio seguro y permanecían bajo la supervisión de sus profesores después de recibir una alerta de alcance nacional.
Mensajes similares llegaron a otros países
El episodio no se limitó a Italia. La Autoridad Educativa de Irlanda del Norte informó que numerosos centros escolares de ese territorio también recibieron un correo electrónico amenazante durante el miércoles.
A diferencia de lo ocurrido en Italia, en Irlanda del Norte las autoridades recomendaron que las escuelas permanecieran abiertas, debido a que la policía no consideró que el mensaje representara una amenaza creíble.
Una copia del correo recibido en Italia, consultada por Reuters, mostraba la firma de una persona que se identificó como “Mijaíl Andrópov, líder del Valiato de Misoginistán”. Ese mismo supuesto remitente se había atribuido amenazas de bomba enviadas días antes a redacciones de medios de comunicación en Irlanda y Bulgaria.
La identidad y las afirmaciones del remitente no constituyen, por sí mismas, evidencia de que exista una organización real detrás de los mensajes. Las autoridades deberán establecer quién los envió y si hay alguna relación entre los distintos episodios.
Europa investiga una posible estrategia de desestabilización
El ministro italiano de Defensa, Guido Crosetto, consideró que los mensajes podrían formar parte de una estrategia dirigida a provocar miedo e incertidumbre entre la población, según declaraciones recogidas por la agencia Adnkronos.
Sin embargo, el funcionario también advirtió que no todos estos incidentes necesariamente responden a acciones de gobiernos extranjeros u organizaciones hostiles. Algunos podrían ser provocados por personas que buscan llamar la atención o generar alarma.
La policía italiana confirmó que mantiene abierta una investigación sobre lo ocurrido.
Las amenazas se producen en un contexto de preocupación entre gobiernos europeos por posibles operaciones de perturbación híbrida, una modalidad que puede combinar acciones digitales, desinformación, intimidación y ataques contra servicios o instituciones. Algunos funcionarios han señalado a Rusia como posible responsable de determinadas acciones de este tipo, aunque el Gobierno ruso ha rechazado cualquier participación.
También investigan ataques contra servicios esenciales
En otro episodio relacionado con la seguridad digital, Francia convocó a su embajador de Irán después de acusar a Teherán de estar detrás de un ciberataque que dejó fuera de funcionamiento los sistemas de refrigeración de cientos de supermercados durante la semana anterior.
El Gobierno iraní rechazó las acusaciones, las calificó de infundadas y negó que la Guardia Revolucionaria estuviera involucrada.
La sucesión de incidentes ha puesto sobre la mesa la vulnerabilidad de servicios e instituciones ante amenazas que pueden provocar interrupciones, movilizar cuerpos de emergencia y generar incertidumbre incluso cuando no se confirma la existencia de un peligro real.
Por ahora, las autoridades italianas investigan el origen de los correos y las posibles conexiones con otros mensajes enviados en Europa. Mientras no se establezca quién está detrás de ellos, no existe fundamento para atribuir de manera concluyente las amenazas a un gobierno o grupo específico.
El episodio vuelve a colocar la seguridad digital y la protección de espacios públicos entre los desafíos que enfrentan los países europeos, especialmente cuando una alerta electrónica puede desencadenar evacuaciones masivas y alterar las actividades cotidianas de miles de personas.